תצורת HIPAA
ללמוד כיצד להפוך את סביבת עבודה שלכם ב-Notion לתואמת HIPAA, וכיצד להפעיל תאימות ל-HIPAA.
מעבר לשאלות הנפוצותחוק הניידות והאחריות של ביטוח הבריאות (HIPAA) הוא חוק פדרלי בארה"ב שנחקק בשנת 1996, המחייב הגנה וטיפול חסוי במידע רפואי מוגן (PHI) על ידי ישויות מכוסות כגון ספקי שירותי בריאות, תוכניות בריאות וגופי עיבוד מידע בתחום הבריאות, וכן שותפיהם העסקיים.
מאמר זה מספק למשתמשים את הגדרות המוצר הנדרשות כדי להפוך את סביבת העבודה שלהם ב-Notion לתואמת HIPAA.

הערה: הסכם השותף העסקי (BAA) של Notion מסדיר את ההגנה על מידע בריאותי אישי (PHI) המאוחסן בשירות Notion. כדי להיות זכאי לחתום על ה-BAA של Notion, עליך להיות מנוי לתוכנית Enterprise שלנו.
כל שירותי הבטא אינם מכוסים על ידי ה-BAA ולכן אין להשתמש בהם או להטמיע אותם באופן שמעבד מידע בריאותי מוגן.
בכל מקרה של סתירה בין ניסוח כלשהו בדף זה לבין ניסוח המופיע ב-BAA, ה-BAA יגבר.
הגדרות תומכות של Notion | |
|---|---|
בקרת גישה יש ליישם מדיניות ונהלים טכניים עבור מערכות מידע אלקטרוניות השומרות מידע בריאותי אלקטרוני, כדי לאפשר גישה רק לאותם אנשים או תוכנות שקיבלו הרשאות גישה. | ה-SAML SSO של Notion בנוי על תקן SAML 2.0, ומחבר בין ספק הזהות (IdP) שלכם לבין סביבת/סביבות העבודה שלכם לחוויית התחברות קלה ומאובטחת יותר. Notion תומכת בהגדרות רשמיות עבור SAML SSO עם: Azure, Google, Gusto, Okta, OneLogin ו-Rippling. כדי להתחיל להשתמש ב-SAML SSO עם Notion, עליכם להשלים את השלבים הבאים: • אימות דומיינים:כדי להשתמש בתכונות אבטחה מתקדמות, עליכם לאמת את הבעלות על דומיין האימייל שלכם. זהו תהליך אוטומטי הכולל הוספת רשומת TXT ל-DNS של הדומיין שלכם כדי לאמת את בעלותכם עליו. • הפעלת SAML SSO:פעולה זו תפעיל את התכונה ותשלים את ההגדרה. למידע נוסף על השלמת ההגדרה של SAML SSO, אפשר לעיין ב-מאמר זה. • שינוי שיטת ההתחברות כברירת מחדל:לאחר הפעלת SAML SSO בפעם הראשונה, שיטת ההתחברות כברירת מחדל תוגדר ל- • קישור סביבות עבודה נוספות:אם יש לכם יותר מסביבת עבודה אחת שברצונכם להגדיר עם SSO, תוכלו לאחר ההגדרה התקינה, כל חברי סביבת העבודה יצטרכו להשתמש בדומיין המאומת ולעבור אימות דרך ספק הזהות שלכם. בעלי סביבות עבודה בתוכנית Enterprise יכולים לעקוף זאת באמצעות שיטת התחברות חלופית במקרה של הרצה שנכשלה ב-IdP/SAML SSO. |
זיהוי משתמש ייחודי יש להקצות שם ו/או מספר ייחודי לצורך זיהוי ומעקב אחר זהות המשתמש. | ל-Notion יש API מסוג SCIM שניתן להשתמש בו כדי להקצות, לנהל ולבטל הקצאה של חברים וקבוצות. בעלי סביבת עבודה יכולים למצוא את מפתח ה-API הנדרש דרך למידע העדכני ביותר על השימוש ב-API של SCIM ב-Notion, אפשר לעיין ב-תיעוד ה-SCIM שלנו. Notion תומכת ביישומי SCIM רשמיים עם Google, Gusto, Okta, OneLogin ו-Rippling. |
נוהל גישת חירום יש לקבוע (וליישם לפי הצורך) נהלים להשגת מידע בריאותי אלקטרוני מוגן במהלך מצב חירום. | חיפוש תוכן מעניק לבעלי סביבות עבודה של Enterprise נראות לתוכן בסביבת העבודה, לשיפור מגנוני פיקוח ובקרה על סביבת העבודה ולפתרון בעיות גישה לדפים. חיפוש תוכן מאפשר לך: עבור Notion Mail ו-Notion Calendar, יש להפעיל תאימות ל-HIPAA עם Google Workspace. |
התנתקות אוטומטית יש ליישם נהלים אלקטרוניים שמפסיקים הפעלה אלקטרונית לאחר זמן מוגדר מראש של חוסר פעילות. | הגדרת משך הפעלה מותאם אישית: עבור משתמשים מנוהלים בתוכנית Enterprise, משך ההפעלה ב-Notion מוגדר כברירת מחדל ל-180 ימים. בעלי סביבת עבודה יכולים להתאים אותו למשך שבין שעה אחת ל-180 ימים. אילוץ התנתקות של משתמשים מנוהלים: אילוץ התנתקות עבור משתמשים בודדים או עבור כל המשתמשים בסביבת העבודה בבת אחת. אילוץ איפוס סיסמה: אילוץ איפוס סיסמה עבור משתמשים בודדים או עבור כל המשתמשים בסביבת העבודה בבת אחת. ביטול הקצאה של משתמש באמצעות SCIM יסיר אותו מסביבת העבודה ויסיים את ההפעלה שלו. |
בקרות ביקורת יש ליישם מנגנוני חומרה, תוכנה ו/או נהלים המתעדים ובוחנים פעילות במערכות מידע המכילות או משתמשות במידע בריאותי אלקטרוני מוגן. | לבעלי סביבות עבודה של Enterprise יש גישה ליומן ביקורת דרך זה יכול להיות מועיל במיוחד לזיהוי בעיות אבטחה פוטנציאליות, חקירת התנהגות חשודה ופתרון בעיות גישה. ניתן לייצא את יומן הביקורת של סביבת העבודה בפורמט CSV. לקוחות Enterprise יכולים גם להשתמש בחיבורי שותפים למניעת אובדן נתונים (DLP) שלנו כדי לגלות, לסווג ולהגן על נתונים רגישים ב-Notion. עבור Notion Mail ו-Notion Calendar, יש להפעיל תאימות ל-HIPAA עם Google Workspace. |
בקרות שלמות יש ליישם מדיניות ונהלים להגנה על מידע בריאותי אלקטרוני מוגן מפני שינוי או השמדה לא תקינה. | השבתת שיתוף דפים ציבוריים: פעולה זו תשבית את האפשרות 'שיתוף באינטרנט' בתפריט 'שיתוף' בכל דף בסביבת עבודה זו. השבתת אורחים: פעולה זו מונעת הזמנה של אנשים מחוץ לסביבת העבודה לדפים כלשהם. אין צורך להשתמש בבקרה זו אם רוצים להזמין אורחים לפי הצורך, אך חשוב לזכור שאין להשתמש ב-Notion כדי לתקשר עם מטופלים, חברי תוכניות ביטוח או בני משפחותיהם ומעסיקיהם. אם צריך לאפשר הזמנת אורחים, מומלץ להפעיל בקשות אורחים. כך אפשר לצרף אורחים לסביבת העבודה באמצעות תהליך אישור, תוך שמירה על עמידה בדרישות HIPAA. השבתת העברה או שכפול של דפים לסביבות עבודה אחרות: פעולה זו מונעת מכל אחד להעביר או לשכפל דפים לסביבות עבודה אחרות באמצעות הפעולה 'העבר אל' או 'שכפל'. השבתת ייצוא: פעולה זו מונעת מכל אחד לייצא כ-Markdown, CSV או PDF. השבתת יצירת סביבות עבודה: פעולה זו מונעת מכל אחד ליצור סביבות עבודה חדשות ללא אישור. השבתה או הוספה לרשימה מאושרת של תוספים של צד שלישי: פעולה זו מונעת מכל אחד להוסיף תוספים של צד שלישי שלא אושרו לסביבת העבודה שלכם ב-Notion. השבתת גישה לסביבות עבודה חיצוניות: פעולה זו מונעת ממשתמשים מנוהלים להצטרף או לגשת לסביבות עבודה חיצוניות מחוץ לארגון שלכם. עבור Notion Mail ו-Notion Calendar, הפעל תאימות ל-HIPAA עם Google Workspace. |
אימות אדם או ישות יישום נהלים לאימות שאדם או ישות המבקשים גישה למידע בריאותי אלקטרוני מוגן הם אכן מי שהם טוענים שהם. | השבתת שינויים בפרופיל: פעולה זו מונעת ממשתמשים מנוהלים לשנות את פרטי הפרופיל שלהם, כדי למנוע התחזויות. ניהול דומיין: דומיין מתייחס לדומיין כתובת האימייל המשויך לחשבון Notion. אימות דומיין מאפשר לבעלי סביבת עבודה לתבוע בעלות על דומיין, מה שיפתח את הגדרות ניהול הדומיין. השבתת אורחים: פעולה זו מונעת הזמנה של אנשים מחוץ לסביבת העבודה לדפים כלשהם. אין צורך להשתמש בבקרה זו אם רוצים להזמין אורחים לפי הצורך, אך חשוב לזכור שאין להשתמש ב-Notion כדי לתקשר עם מטופלים, חברי תוכניות ביטוח או בני משפחותיהם ומעסיקיהם. אם צריך לאפשר הזמנת אורחים, מומלץ להפעיל בקשות אורחים. כך אפשר לצרף אורחים לסביבת העבודה באמצעות תהליך אישור, תוך שמירה על עמידה בדרישות HIPAA. השעיה או מחיקה של חשבון משתמש מנוהל: אפשר להשעות או למחוק חשבונות של משתמשים מנוהלים דרך לוח הבקרה לניהול משתמשים. השבתת מחיקת חשבון משתמש מנוהל: אפשר למנוע ממשתמשים מנוהלים למחוק את החשבונות שלהם בעצמם. |
שמירה וסילוק נתונים יישום מדיניות ונהלים לטיפול בסילוק הסופי של מידע בריאותי אלקטרוני מוגן (PHI) ו/או החומרה או המדיה האלקטרונית שעליה הוא מאוחסן. | הגדרות מותאמות אישית לשמירת נתונים מאפשרות לבעלי סביבות עבודה של Enterprise שליטה על מועד מחיקת הדפים של המשתמשים מפח האשפה, ועל משך הזמן שבו ניתן לשמור אותם לאחר מכן. אנחנו שומרים גיבויים של הנתונים שלנו, מה שמאפשר לנו לשחזר גרסה קודמת של התוכן שלכם מ-30 הימים האחרונים, אם תצטרכו. עבור Notion Mail ו-Notion Calendar, הפעל תאימות ל-HIPAA עם Google Workspace. |
אבטחת תעבורה יישום אמצעי אבטחה טכניים להגנה מפני גישה | הצפנה במנוחה: נתוני לקוחות מוצפנים במנוחה באמצעות AES-256. נתוני לקוחות מוצפנים כשהם ברשתות הפנימיות של Notion, במנוחה באחסון ענן, בטבלאות מסד נתונים ובגיבויים. הצפנה במעבר: נתונים שנשלחים במעבר מוצפנים באמצעות TLS 1.2 ומעלה. |
הערה: בעלי סביבות עבודה של Enterprise יכולים לעקוף זאת באמצעות שימוש בשיטת התחברות חלופית במקרה של הרצה שנכשלה ב-IdP/SAML SSO.
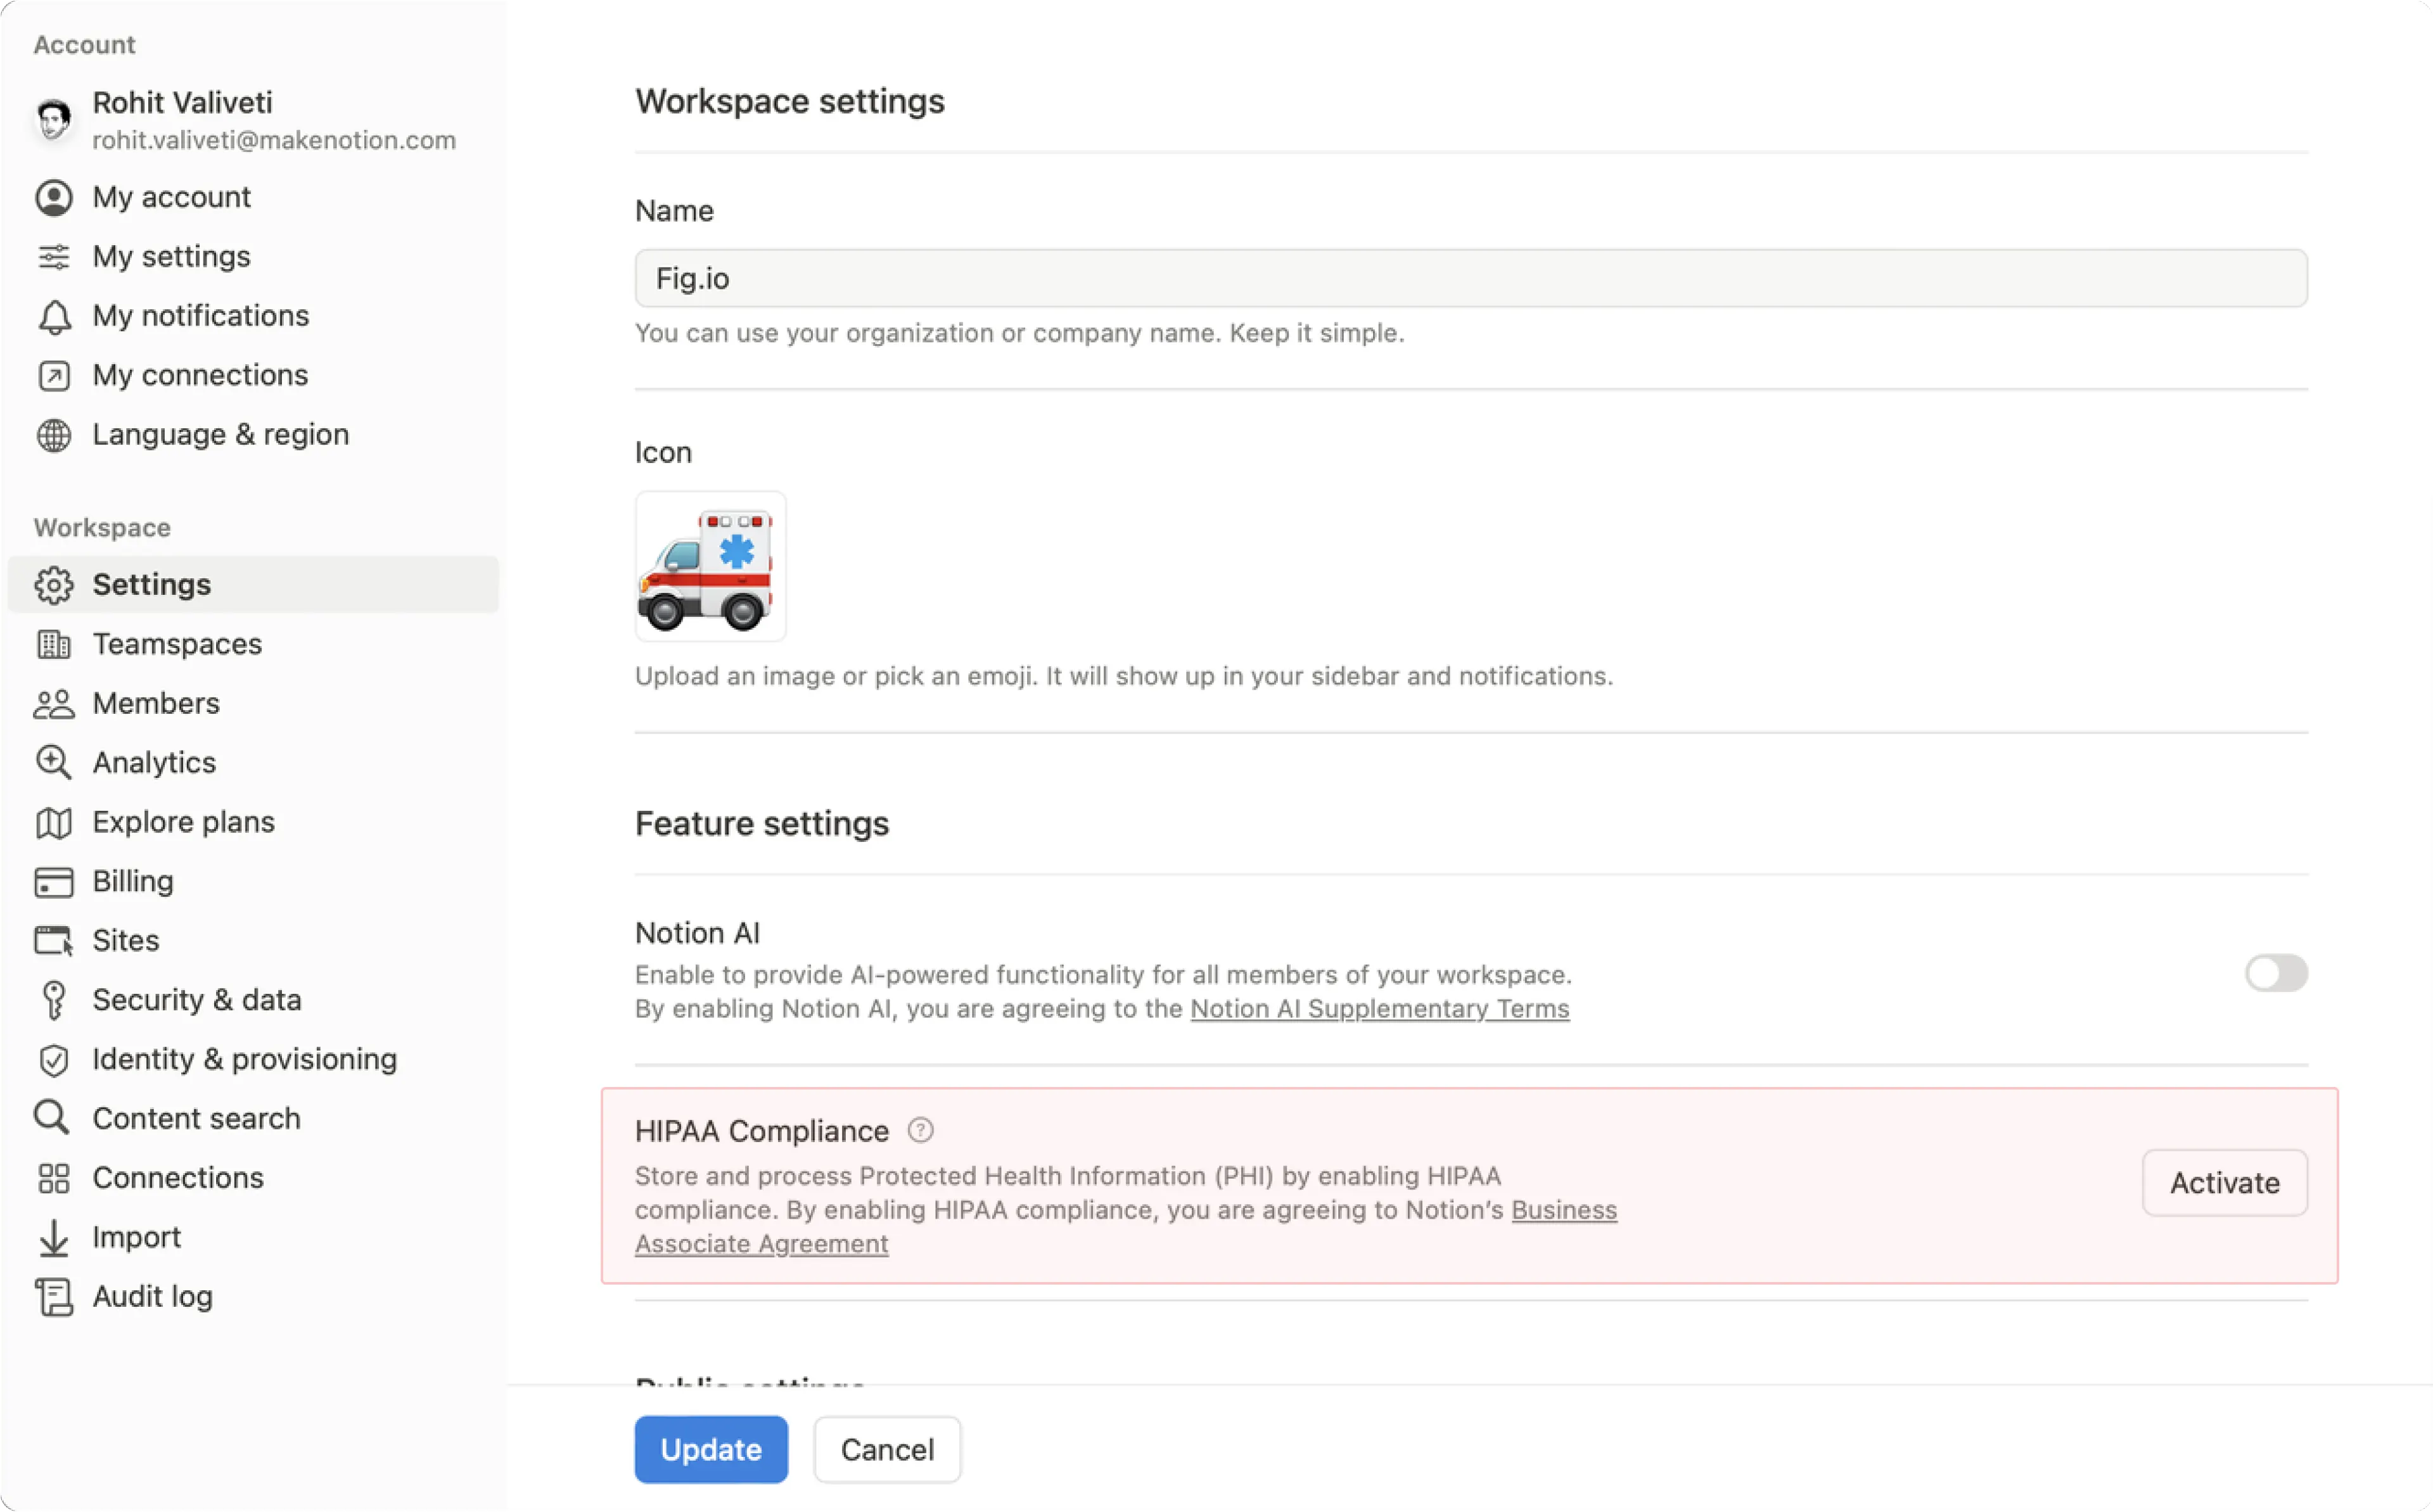
כדי להפעיל תאימות ל-HIPAA עבור סביבת העבודה שלך:
עבור אל
Settingsבסרגל הצד שלך →Workspace settings→HIPAA compliance→Activate.חלון יופיע שבו תוכל לקרוא את ה-BAA החתום המלא לפני שתבחר ב-
Accept.לאחר שתאשר, תראה אישור שהפעלת התאימות ל-HIPAA הושלמה. כמו כן, תקבל אימייל המאשר שסביבת העבודה שלך אישרה את ה-BAA של HIPAA.
אם ברצונך להשבית את התאימות ל-HIPAA עבור סביבת העבודה שלך:
עבור אל
Settingsבסרגל הצד שלך →Workspace settings→HIPAA compliance→Deactivate.בחלון שיופיע, בחר ב-
השבתה.לאחר שתאשר, תראה אישור שהשבתת התאימות ל-HIPAA הושלמה. משמעות הדבר היא שלא תוכל עוד לאחסן מידע בריאותי מוגן (PHI) בסביבת העבודה שלך ב-Notion. כמו כן, תקבל אימייל אישור.
שאלות נפוצות
מהי העלות של הפעלת תאימות ל-HIPAA?
מהי העלות של הפעלת תאימות ל-HIPAA?
תאימות ל-HIPAA זמינה ללא תשלום ללקוחות בתוכנית Enterprise.
על הלקוחות להסכים להסכם השותף העסקי (BAA) של Notion ולהשתמש ב-Notion באופן שתואם ל-HIPAA, ל-BAA ולמדריך הגדרת המוצר של HIPAA.
מהן מגבלות המוצר של הפעלת תאימות ל-HIPAA?
מהן מגבלות המוצר של הפעלת תאימות ל-HIPAA?
אין להשתמש ב-Notion כדי לתקשר עם מטופלים, חברי תוכנית, או בני משפחותיהם או מעסיקיהם.
משתמשים אינם רשאים לכלול PHI באף אחד מהשדות או הפונקציונליות הבאים:
שמות של סביבות עבודה או ארגונים
שמות של מרחב צוות
שמות קבצים
חשבון/פרופיל משתמש
שמות של קבוצות משתמשים
בקשות תמיכה וקבצים מצורפים לבקשת תמיכה אסור שיכללו PHI כלשהו.
כל שירותי הבטא אינם מכוסים על ידי ה-BAA ולכן אין להשתמש בהם או להטמיע אותם באופן שמעבד מידע בריאותי מוגן.
האם חיבורים עדיין יהיו זמינים?
האם חיבורים עדיין יהיו זמינים?
כן, אפליקציות שהופעלו בעבר יישארו מופעלות. על מנהלי מערכת לבדוק את החיבורים הקיימים בשימוש כדי לוודא שהם תואמים. מנהלי מערכת יכולים לבחור להשבית הוספה של חיבורים חדשים שאינם ברשימת המותרים.